La Policía Nacional alerta de las estafas a través de QR
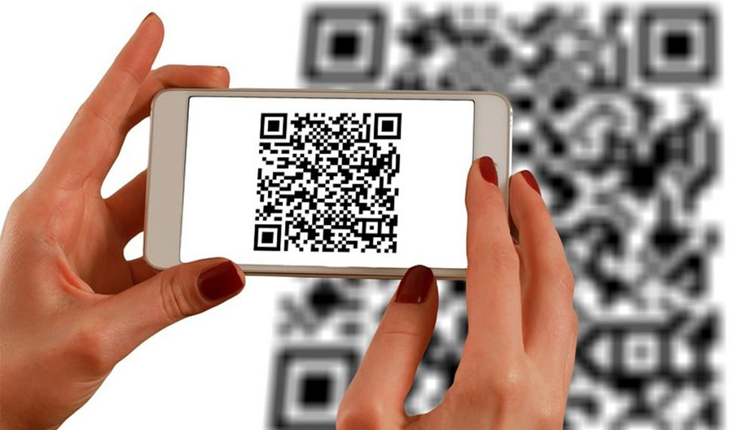
Los códigos QR forman parte del día a día de la población, siendo cada día más utilizado por la población para diversos trámites. Pasando la cámara de los dispositivos móviles, se leen estos códigos que a su vez ofrecen una dirección a una página web específica o a una aplicación. Este simple acto, a pesar de resultar muy cómodo para acceder a la información, entraña una serie de riesgos, como ha advertido la Policía Nacional.
Las estafas que se llevan a cabo con QR se llaman quishing o qrishing. Una práctica común es colocar un QR malicioso encima del real mediante una pegatina. Y cuando este se escanea redirige a una web falsa que suele ser una réplica del sitio oficial, con el objetivo de robar los datos personales y bancarios del usuario.
La Policía ha explicado un truco «rápido, infalible y fácil de ejecutar» para no caer en engaños a través de estos códigos: la configuración del escaneo de la cámara . Si bien lo habitual es que aparezca la dirección recortada, los dispositivos móviles posee una opción para que estos te aparezcan al completo. Así se podrá detectar si el sitio web es el verdadero y no uno fraudulento.
En iOS, el proceso para ello se realiza desde la aplicación de la propia cámara, accediendo en ajustes hay que activar escanear códigos QR. Mientras que en sistemas Android, se hace a través de Google Lens, y a través configuración, se tiene que desactivar el «abrir URLs automáticamente».