
¿Tienes este aparato conectado a la TV de tu casa? Cuidado
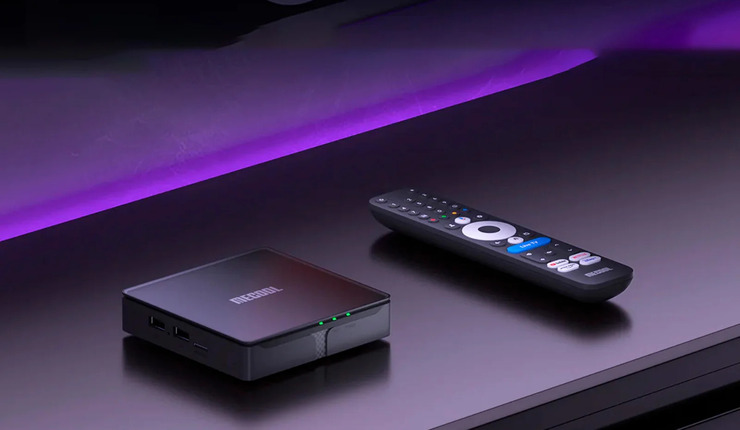
Google ha descubierto una red de más de 1,3 millones de dispositivos Android infectados con malware que tenía detrás al propio fabricante de los aparatos. La empresa china Videostrong Technology, responsable de las Android TV Box de MECOOL, habría estado instalando deliberadamente una puerta trasera en sus productos para después vender el acceso a grupos de ciberdelincuentes.
La información nos llega desde Android Authority, donde se recogen los resultados de una investigación de Google sobre un programa malicioso denominado XCPE. Los dispositivos de MECOOL se venden en plataformas como Amazon y AliExpress, con algunos modelos que rondan los 40 o 50 euros. Y, por si te lo estabas preguntando, España figura entre los países afectados por el malware.
Las cajas Android TV que conectas al televisor permiten instalar aplicaciones y acceder a plataformas como Netflix o YouTube, incluso aunque tu televisión no tenga funciones inteligentes. Son aparatos relativamente baratos, algunos de marcas poco conocidas, y precisamente ahí estaba el atractivo de MECOOL: convertir cualquier televisor en una Smart TV por poco dinero.
Esto último significa que alguien podía estar utilizando tu conexión doméstica para realizar actividades en Internet sin que tú supieras nada. Además, Google ha documentado que los operadores del malware podían hacer capturas de pantalla, extraer información de cuentas e introducir pulsaciones de teclado, así como ejecutar comandos a distancia. Bastante más de lo que debería poder hacer alguien con un aparato conectado a tu televisor.